Cyber-jihad depuis la Turquie : une faction liée à al-Qaïda protégée par Erdogan pirate des aéroports américains et canadiens
Abdullah Bozkurt / Stockholm
Un groupe de hackers turcs apparemment aligné avec l’organisation radicale turque pro-al-Qaïda Front des Raiders du Grand Est Islamique (IBDA-C), un réseau longtemps soutenu et toléré par le gouvernement du président Recep Tayyip Erdogan, a démontré ses capacités croissantes en piratant les systèmes d’aéroports à travers l’Amérique du Nord.
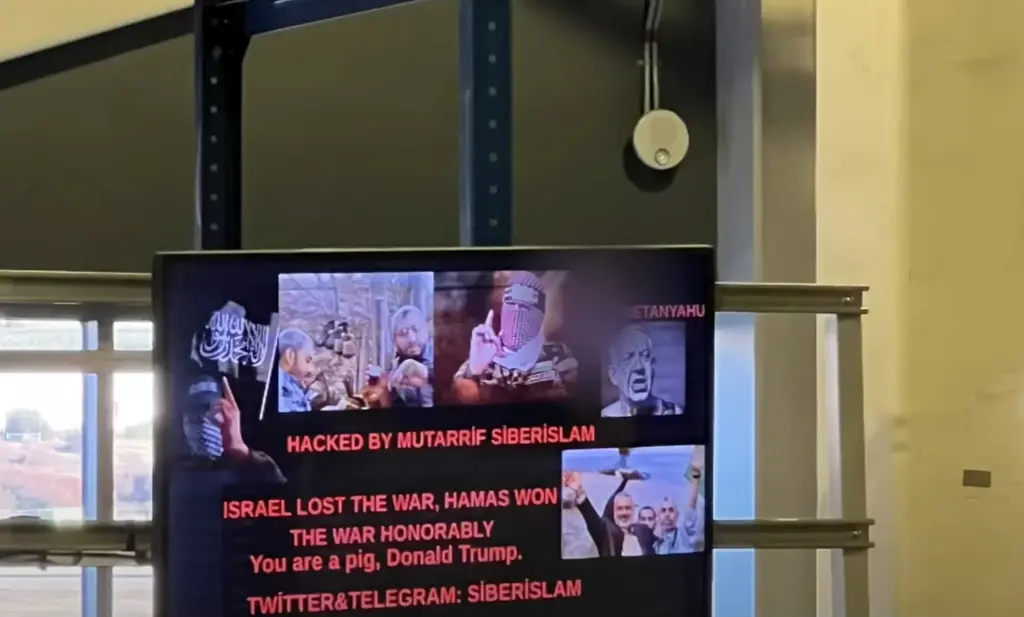
Lors d’incidents coordonnés la semaine dernière, des pirates ont infiltré les systèmes d’annonces publiques et d’affichage de plusieurs aéroports aux États-Unis et au Canada, diffusant une propagande pro-Hamas et anti-occidentale portant la signature d’un collectif cybernétique connu sous le nom de Siberislam, ou Mutarrif. Ces attaques ont brièvement perturbé les opérations mais soulignent une inquiétante expansion de l’activisme cybernétique turc à motivation idéologique vers les infrastructures civiles occidentales.
Le compte @siberislam, opérant sous l’alias Seriyyetü’l-Kassam (Brigade al-Qassam) en référence à l’aile militaire du Hamas les Brigades Izz ad-Din al-Qassam, a été créé sur X en avril 2025 et a presque immédiatement commencé à diffuser une propagande militante imprégnée du lexique idéologique de l’IBDA-C. L’activité du compte reflétait l’hostilité de longue date du groupe envers Israël, les États-Unis et les institutions occidentales tout en glorifiant le martyre et le jihad.
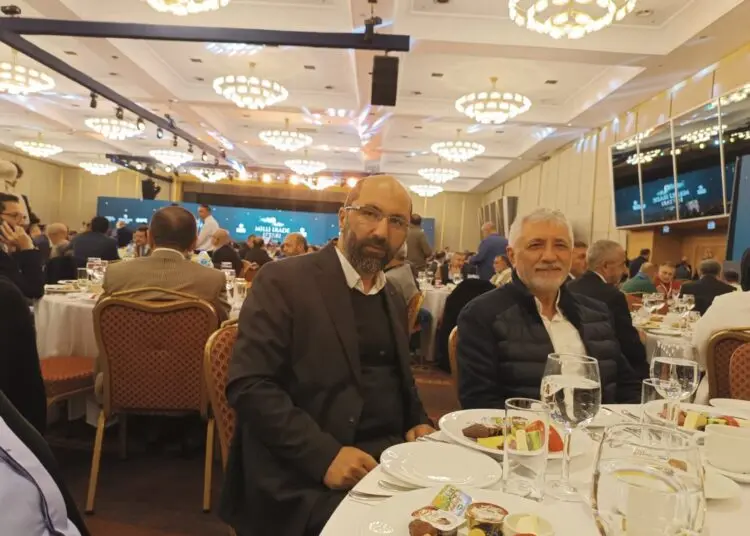
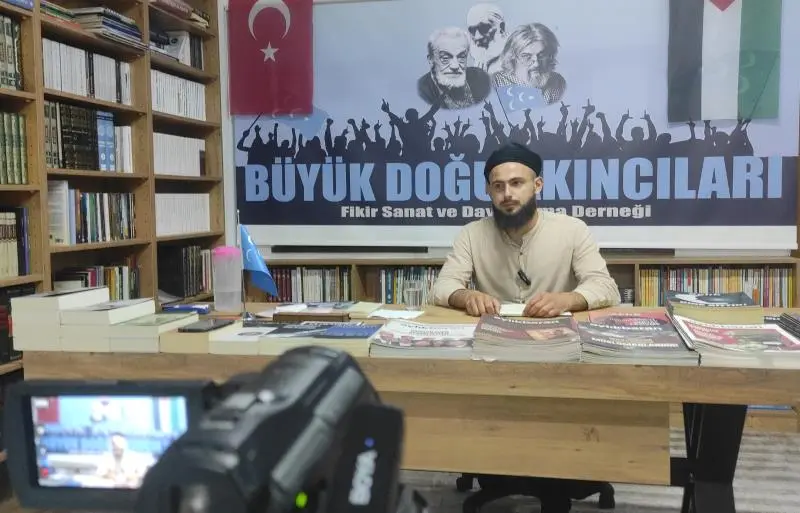
Son émergence a été publiquement promue par la figure jihadiste turque Harun Şimşak, chef de la branche jeunesse d’Istanbul de l’Association des Raiders du Grand Est pour la Pensée, l’Art et la Solidarité (BDA), une organisation servant de continuation légale et idéologique à l’IBDA-C. Şimşak, décrit comme dirigeant une faction armée au sein de l’aile jeunesse, a célébré le lancement de l’initiative Siberislam comme un nouveau front pour la guerre numérique du mouvement.
Suite aux cyberattaques contre les systèmes d’aéroports aux États-Unis et au Canada, Şimşak a révélé sur son profil X que l’opération avait été menée par le hacker turc Mütarrif, également appelé Siber Akıncı (Raider Cybernétique), et l’a publiquement félicité pour cette action.
Dans son post, Şimşak a qualifié Mütarrif de « frère » et l’a félicité pour avoir porté un coup aux ennemis de l’Islam, présentant les attaques comme une continuation de la campagne de l’IBDA-C contre l’Occident. Son message a été largement partagé dans les cercles pro-islamistes turcs en ligne, amplifiant à la fois la réputation du hacker et la justification idéologique derrière l’incident.
Siber Islam a également revendiqué la responsabilité des attaques aéroportuaires à travers les messages diffusés sur les systèmes de sonorisation des aéroports ainsi que sur son compte sur la plateforme de médias sociaux X.
L’étendue des intrusions cybernétiques s’est accrue lorsque l’aéroport international de Harrisburg en Pennsylvanie est devenu la dernière installation compromise. Le 15 octobre, le groupe a accédé au système de sonorisation de l’aéroport et diffusé un message pré-enregistré incluant une voix synthétique lisant une liste de hackers revendiquant la responsabilité de l’intrusion avant de crier : « Nique Netanyahu et Trump ».
Des experts en sécurité ont confirmé par la suite que l’incident aurait pu causer le chaos si les hackers avaient choisi un message différent comme une menace de bombe ou des ordres d’évacuation.
Des incidents similaires se sont produits aux aéroports de Kelowna, Windsor et Victoria au Canada, où des pirates ont pénétré les systèmes d’affichage numérique et d’annonces via un fournisseur de logiciels cloud tiers compromis. Dans les deux cas, des messages pro-Hamas et anti-Israël ont été diffusés publiquement, accompagnés d’hymnes militants. Bien qu’aucun système de sécurité des vols n’ait été compromis, ces événements ont forcé des suspensions temporaires des communications aéroportuaires et déclenché des enquêtes parallèles par la police et les autorités de l’aviation.
Le piratage des systèmes aéroportuaires a été salué par les médias turcs contrôlés par le gouvernement Erdogan, qui ont célébré l’opération comme une victoire symbolique pour la Palestine. La chaîne d’information pro-gouvernementale A Haber, faisant partie du réseau médiatique Turkuvaz appartenant à la famille du président Erdogan, a rapporté l’attaque sous le titre « Bir grup hacker Filistin’in sesi oldu » (Un groupe de hackers est devenu la voix de la Palestine).
De même, les quotidiens islamistes pro-gouvernementaux comme Milat et Yeni Şafak ont couvert l’histoire sous le titre « Türk hacker ABD’de havalimanlarında Ebu Ubeyde’nin sesini dinletti » (Un hacker turc a fait entendre la voix d’Abu Ubayda dans les aéroports américains).
Abu Ubayda, le porte-parole masqué de l’aile militaire du Hamas, est devenu une figure emblématique dans les cercles islamistes en Turquie, glorifié comme un héros depuis que le président Erdogan a publiquement décrit les militants du Hamas comme des combattants défendant leur territoire et la terre turque. Ces récits médiatiques coordonnés soulignent comment les réseaux de propagande alignés sur l’État en Turquie ont présenté les cyberattaques non pas comme des crimes mais comme des actes de bravoure religieuse et nationale.
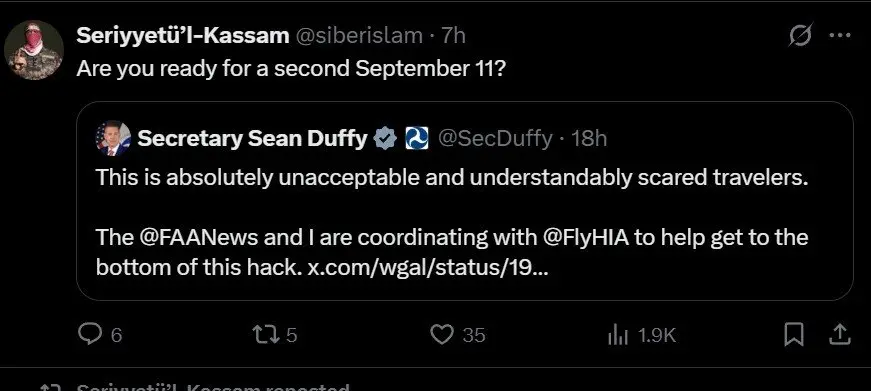
Lorsque le secrétaire américain aux Transports Sean Duffy a réagi aux incidents en postant sur X que « cela est absolument inacceptable et a effrayé les voyageurs », tout en promettant de faire toute la lumière sur le piratage, le groupe a répondu directement à son message, le narguant : « Êtes-vous prêt pour un deuxième 11 septembre ? », faisant référence aux attentats-suicides terroristes meurtriers d’al-Qaïda aux États-Unis en 2001.
Le compte @siberislam a été suspendu le 16 octobre, mais sa trace numérique et son activité antérieure, examinées par Nordic Monitor, révèlent une histoire opérationnelle plus longue et plus alarmante. Siberislam avait précédemment revendiqué la responsabilité de multiples opérations de piratage ciblant ce qu’il décrivait comme des médias pro-Israël, des entreprises israéliennes et des institutions liées au gouvernement.
Lors d’une de ses campagnes les plus médiatisées, le groupe a affirmé avoir volé les données privées de plus de 100 000 membres du personnel israélien, y compris des employés d’entreprises de défense et de sociétés technologiques. Il s’est vanté d’avoir publié les numéros de téléphone des membres du cabinet israélien et de hauts fonctionnaires, encourageant ses partisans à inonder ces numéros de messages SMS dans le cadre d’une campagne d’intimidation et de harcèlement.
Cette tactique, rappelant les techniques de guerre psychologique longtemps employées par les réseaux jihadistes, visait à signaler leur portée et leur capacité de représailles, démontrant que la loyauté idéologique pouvait être transformée en arme grâce à une participation numérique de masse plutôt qu’au terrorisme conventionnel.
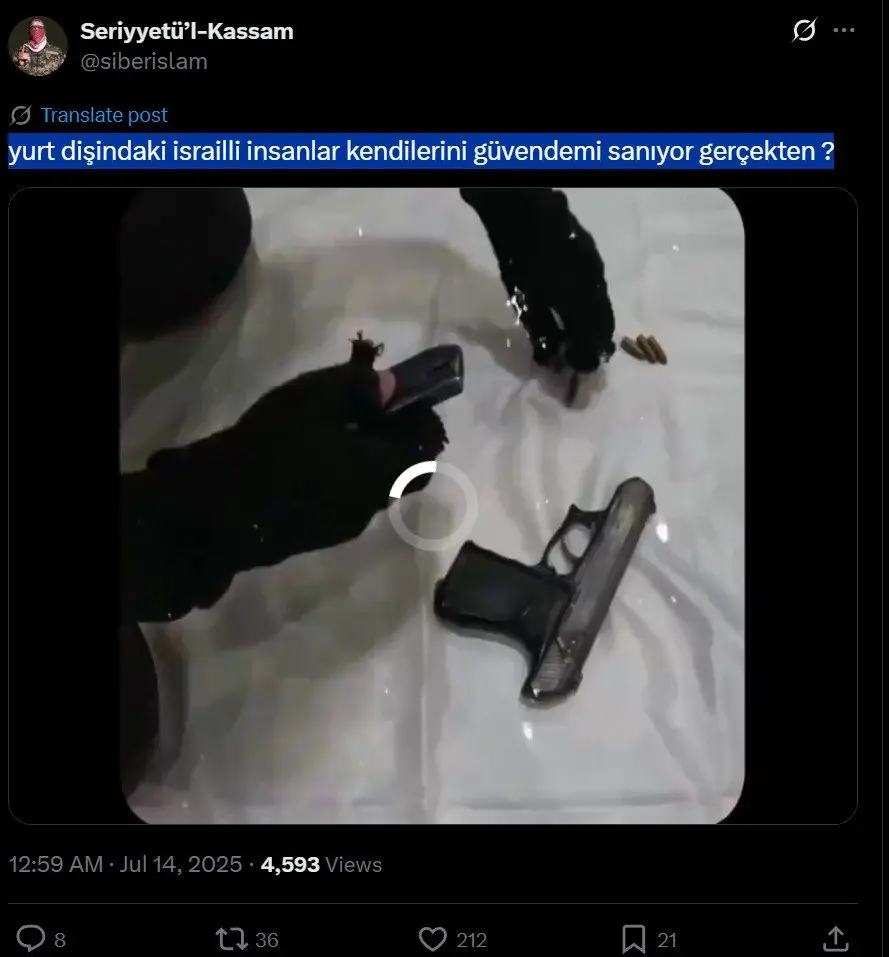
Le 14 juillet 2025, le groupe a publié une vidéo montrant un homme masqué chargeant des balles dans un pistolet accompagnée du message provocateur en turc : « Yurt dışındaki İsrailli insanlar kendilerini güvende mi sanıyor gerçekten? » (Les Israéliens à l’étranger pensent-ils vraiment être en sécurité ?). Ce post marquait une escalade claire dans les tactiques d’intimidation du groupe et illustrait comment sa propagande en ligne fusionnait de plus en plus les opérations cybernétiques avec des menaces directes de violence dans les rues contre les Juifs.
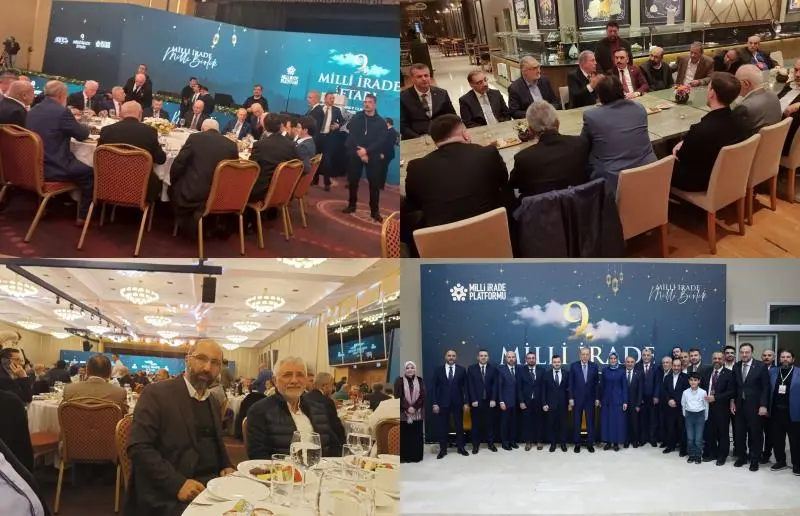
L’association BDA, établie comme une façade civile pour le réseau de l’IBDA-C, a maintenu des liens visibles avec le gouvernement Erdogan. Les enquêtes de Nordic Monitor documentent comment les dirigeants de l’organisation ont été accueillis lors de rassemblements officiels de l’État et de plateformes présidentielles.
Cet article a été traduit de sa version originale depuis le site Nordic Monitor.
Et vous, qu'en pensez-vous ?